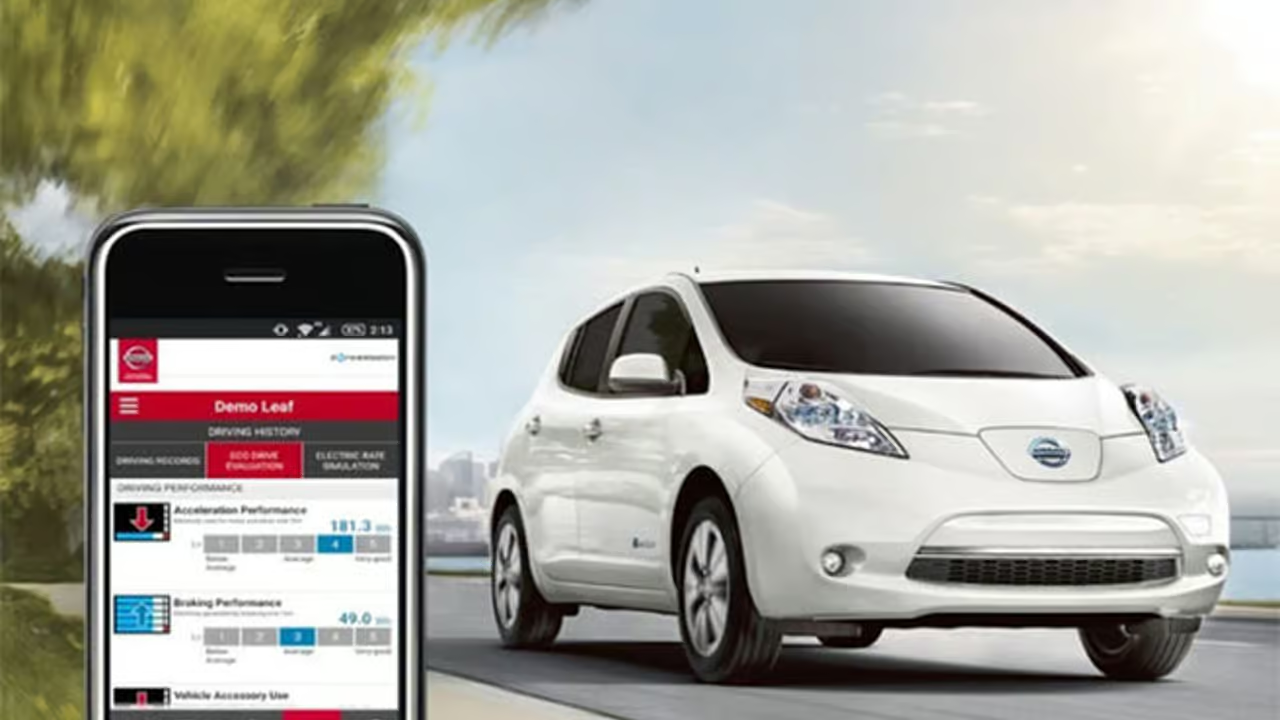
Alors que Nissan expose actuellement sa berline électrique au Mobile World Congress, la grande messe des objets connectés qui a lieu chaque année à Barcelone, la nouvelle ne pouvait sans doute pas tomber plus mal ! Troy Hunt, un spécialiste de la cybersécurité, vient de rendre publique l’existence d’une faille importante sur l’application NissanConnect EV de la berline électrique du constructeur japonais.
Pour prendre le contrôle du véhicule, il suffit au hackeur de récupérer le numéro d’identifiant du véhicule, visible de l’extérieur, pour ensuite prendre le contrôle depuis l’application ou même un navigateur web.
Limitées mais existantes, les possibilités de contrôle comprennent le réglage du chauffage ou de la climatisation et l’accès à l’historique du véhicule. Une intrusion qui ne semble fonctionner qu’à condition que le véhicule soit à l’arrêt et qui ne touche des fonctionnalités de sécurité essentielles comme l’accélérateur ou le freinage.
La vidéo ci-dessous démontre le fonctionnement du système, Troy Hunt validant la faille avec un propriétaire de Nissan Leaf.
Automobile-Propre a pu s’entretenir avec les équipes de Nissan France qui nous ont confirmé l’information avec la décision, dès cette nuit, de bloquer l’accès à distance à tous les utilisateurs.
« Nos équipes travaillent sur un correctif. En attendant, nous avons coupé l’ensemble des systèmes d’accès à distance de la Leaf. Les propriétaires de Nissan Leaf peuvent tout de même continuer à contrôler l’ensemble des fonctionnalités du véhicule une fois à bord » nous précise Grégory Neve, Directeur Communication de Nissan France.
Si Nissan n’a pas annoncé de délai pour la correction et la remise en route du système, Troy Hunt estime que la solution ne sera pas facile à trouver. « Ce n’est pas qu’ils [les équipes Nissan] n’ont pas réalisé correctement les protocoles d’autorisation, c’est qu’ils ne l’ont pas fait du tout ».
Nissan n’est cependant pas le seul constructeur à connaitre ce genre de déboires. Il y a quelques mois, Jeep avait du lancer une vaste campagne de rappel de ses véhicules en raison d’une faille de sécurité susceptible de permettre aux hackeurs de prendre le contrôle du véhicule en coupant l'accélérateur ou en freinant en route.