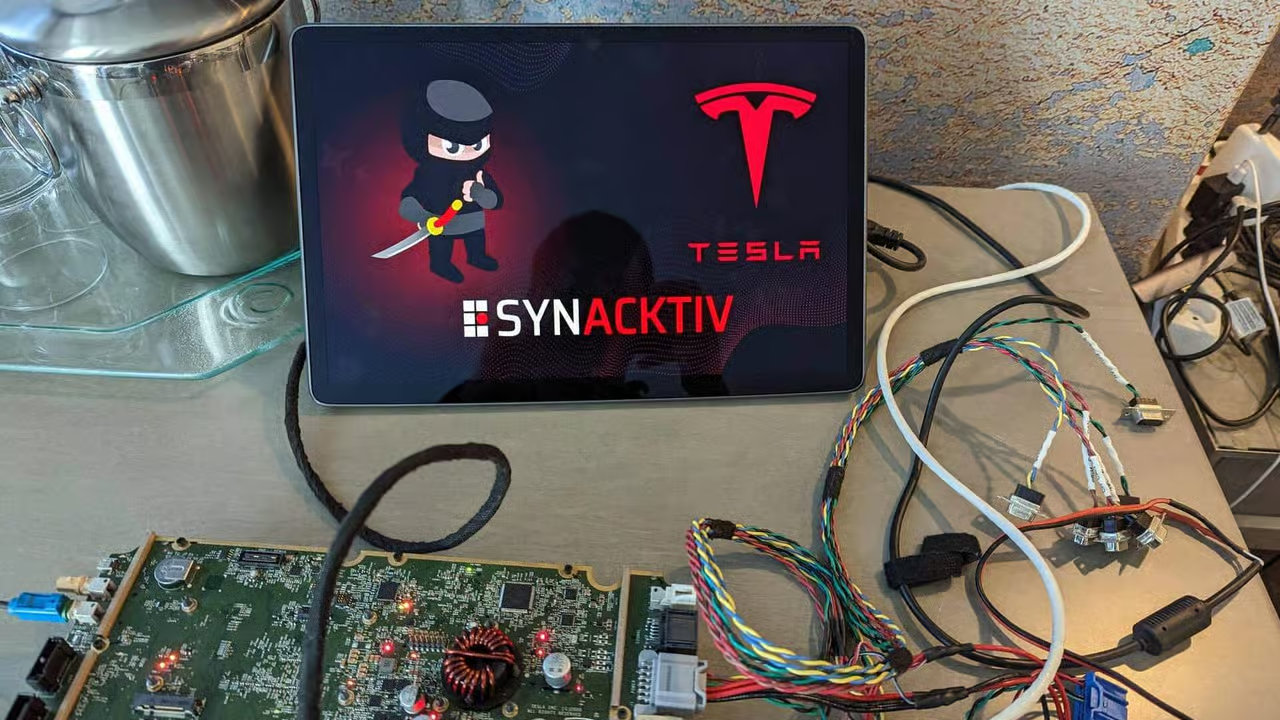
En 2022, il n'avait fallu que deux minutes à un hacker pour pirater une Tesla Model 3. Une fonctionnalité qui permettait aux conducteurs de démarrer rapidement sans placer la clé sur la console centrale avait fait l'objet de nombreuses défaillances. Depuis, la marque a changé de stratégie. Il y a quelques jours, Tesla a participé au concours de piratage Pwn2Own à Tokyo. Le premier événement du genre consacré au monde de l'automobile.

Prix Peugeot e-308 : ça se confirme, la compacte électrique au lion est chère
Le principe est simple : des groupes de hackers éthiques sont mis en compétition dans l'objectif d'identifier des vulnérabilités technologiques. Preuve s'il en est que l'industrie des voitures se transforme. L'entreprise d'Elon Musk a depuis longtemps investi dans la cybersécurité. Une stratégie payante puisque Tesla a réussi à corriger des dizaines, voire des centaines de vulnérabilités dans ses systèmes avant qu'elles ne puissent être exploitées.
C'est précisément la mission des hackers éthiques. Dans le cadre de l'événement organisé par Pwn2Own, les experts en cybersécurité présents se sont également attaqués aux stations de recharge des véhicules électriques. À Tokyo, les hackers ont donc identifié de nouvelles vulnérabilités dans le système d'info-divertissement de Tesla. C'est l'équipe « Synacktiv » qui a été la plus performante.
Au total, les pirates informatiques ont remporté 450 000 dollars pour avoir découvert de nombreuses failles dans les systèmes du constructeur américain. Certains hackers ont aussi réussi à prendre le contrôle de stations de recharge. Une initiative intéressante pour permettre aux entreprises de l'industrie de perfectionner leurs technologies et un passage obligatoire en 2024 étant donné le niveau de connectivité des automobiles.
À lire aussi
Le Monde Après Nous : Elon Musk passe à côté du message concernant les Tesla accidentés
C'est aussi un moyen de garder une longueur d'avance sur les pirates malveillants. En parallèle, Tesla gère également son propre programme de bug bounty avec des experts dans la détection de vulnérabilités. Sur le site de l'entreprise, on peut lire que la marque « apprécie le travail effectué par les chercheurs en sécurité. Nous nous engageons à travailler avec cette communauté pour vérifier et répondre aux vulnérabilités signalées ».